
Falska HBO Max-annonser på Reddit har använts för att sprida skadlig kod till både Mac- och Windows-användare. Angriparna ska ha kommit över ett officiellt HBO Max-konto med rätt att köpa annonser och därefter publicerat hundratals annonser med skadliga länkar. Reddit har sedan låst kontot och tagit bort annonserna.
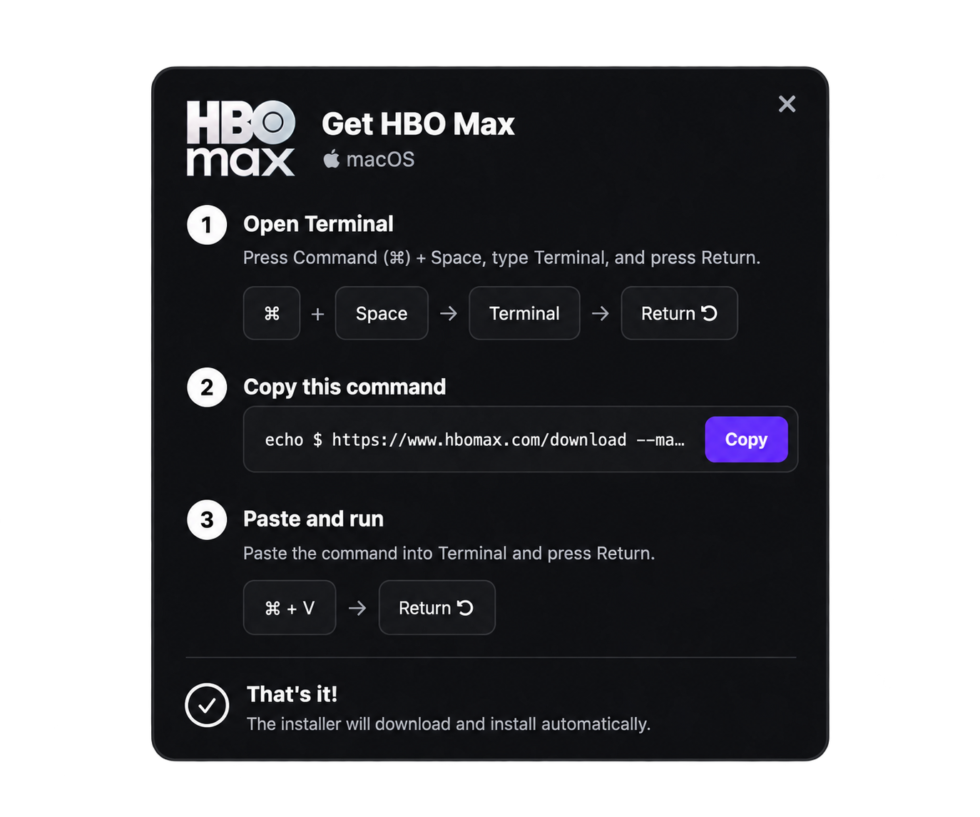
Så här såg det ut när vi hade klickat på annonsen
Attacken bygger på metoden ClickFix. Om vi klickade på länken så blev vi skickade till en sida som såg legitim ut och möttes av något som liknade en CAPTCHA. För att fortsätta uppmanades vi att kopiera ett kommando och köra det i Terminalen på Mac eller CMD, PowerShell i Windows. Kommandot installerade sedan skadlig kod som kunde stjäla bland annat lösenord, inloggade konton och kryptoplånböcker.
Det är oklart hur många som klickade på annonserna eller fick sina datorer infekterade. Säkerhetsforskare varnar för att ClickFix-attacker blivit allt vanligare under 2026.